Vi bygger i AWS, Azure och Google Cloud och kopplar samman molnet med ert datacenter. Kraven på data, last, beroenden och tillgänglighet avgör var varje arbetslast hör hemma.
Rätt plats för varje arbetslast
Publika moln för varierande last och leverantörsdrivna tjänster.
Eget datacenter för stabil last, data som ska stanna hos er och svårflyttade system.
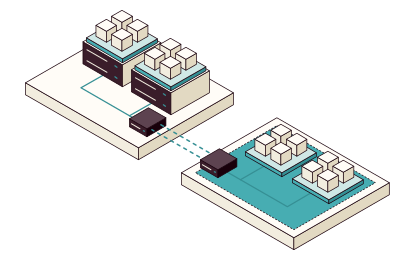
Hybrid när samma tjänster behöver kunna köras i båda miljöerna.
Börja med en landing zone
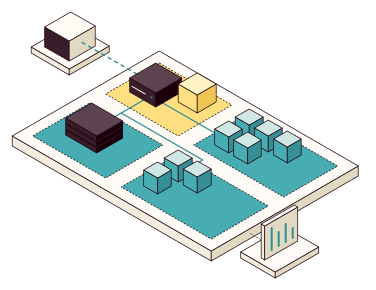
Konton, nätverk, behörigheter och kostnadsuppföljning beskrivs som kod innan arbetslasterna flyttas.
Separera produktion, test, loggar och gemensamma tjänster.
Planera adresser, trafik mellan konton och länken till datacentret.
Koppla roller till befintlig inloggning med minsta nödvändiga behörighet.
Taggar och budgetar gör kostnad per team och tjänst synlig.
Terraform eller OpenTofu i ert repo gör grunden granskningsbar och möjlig att återskapa.
NätverkNav för trafik mellan konton.
ÅtkomstRoller via befintlig inloggning.
Ett konto per miljöProduktion, test och loggar hålls isär.
AnslutningTill ert datacenter.
Kostnad per teamTaggar och budgetar från början.
Från analys till drift
Kartlägg arbetslaster, beroenden, datakrav, tillgänglighet och kostnad. Resultat: rekommenderad placering med motivering.
Bygg landing zone och hybridanslutning. Resultat: grunden som kod.
Flytta eller bygg de första tjänsterna med leveransflöde, loggning och larm. Testa återställning.
Använd samma plattform och krav på åtkomst och loggning i båda miljöerna, exempelvis Kubernetes.
Följ kostnader per tjänst och skriv runbooks för vanliga ändringar.
Kubernetes kan ge ett gemensamt leveranssätt i moln och datacenter. Använd samma pipelines, loggning och åtkomstkrav och dokumentera beroenden som fortfarande skiljer miljöerna åt.
Ni äger grunden
Kod, arkitekturbeslut, runbooks, konton och nycklar stannar hos er med utsedda ägare.
Teamet lägger till ett konto via kod, följer en tjänsts kostnad från tagg till rapport och återskapar testmiljön före överlämning.